Solución: Dispositivos que ignoran el DNS del DHCP (MikroTik RouterOS)
Redirige de forma transparente el tráfico DNS rebelde (puerto 53 TCP/UDP) mediante reglas DST-NAT en MikroTik RouterOS v7 hacia tu servidor DNS local.
Squid es un popular servidor proxy y caché que mejora significativamente el rendimiento y control de tu red. Una de las configuraciones útiles en escenarios corporativos o de pruebas es reescribir la cabecera User-Agent, la cadena de texto que identifica el navegador o cliente que realiza una solicitud HTTP. Modificarla permite unificar perfiles de navegación, realizar pruebas de compatibilidad o reforzar la privacidad perimetral.
User-Agent saliente dificulta la creación de huellas digitales (fingerprinting) por parte de terceros en Internet./etc/squid/squid.conf. Ábrelo con nano o vim usando privilegios de administrador.request_header_replace no sustituye la cabecera original por sí sola; debes combinar obligatoriamente request_header_access User-Agent deny all para eliminar el User-Agent entrante y request_header_replace User-Agent para inyectar el nuevo valor:request_header_access User-Agent deny all
request_header_replace User-Agent "Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/131.0.0.0 Safari/537.36"Ten en cuenta que esta regla aplica a tráfico HTTP plano inspeccionado por Squid; en conexiones HTTPS cifradas (CONNECT), Squid solo podrá reescribir cabeceras HTTP si opera con SSL-Bump habilitado explícitamente.
/etc/squid/squid.conf antes de recargar el servicio:sudo squid -k parse
sudo systemctl restart squidPara comprobar que el User-Agent saliente se está reemplazando correctamente a través del proxy, consulta una herramienta en línea como WhatIsMyBrowser.com o inspecciona la cabecera en una petición de prueba HTTP.
request_header_access utilizando listas de control de acceso (acl) específicas en lugar de all.User-Agent de reemplazo para evitar falsos positivos con sistemas antifraude que rechazan versiones muy antiguas.Combinar request_header_access User-Agent deny all con request_header_replace garantiza que Squid sustituya correctamente la cabecera saliente sin fugas de información del cliente original. Si buscas consultoría profesional para el diseño, la implementación, el despliegue y el mantenimiento de proxies corporativos, filtrado de tráfico y firewalls desde Valencia, Estado Carabobo, estamos disponibles en Contáctanos.
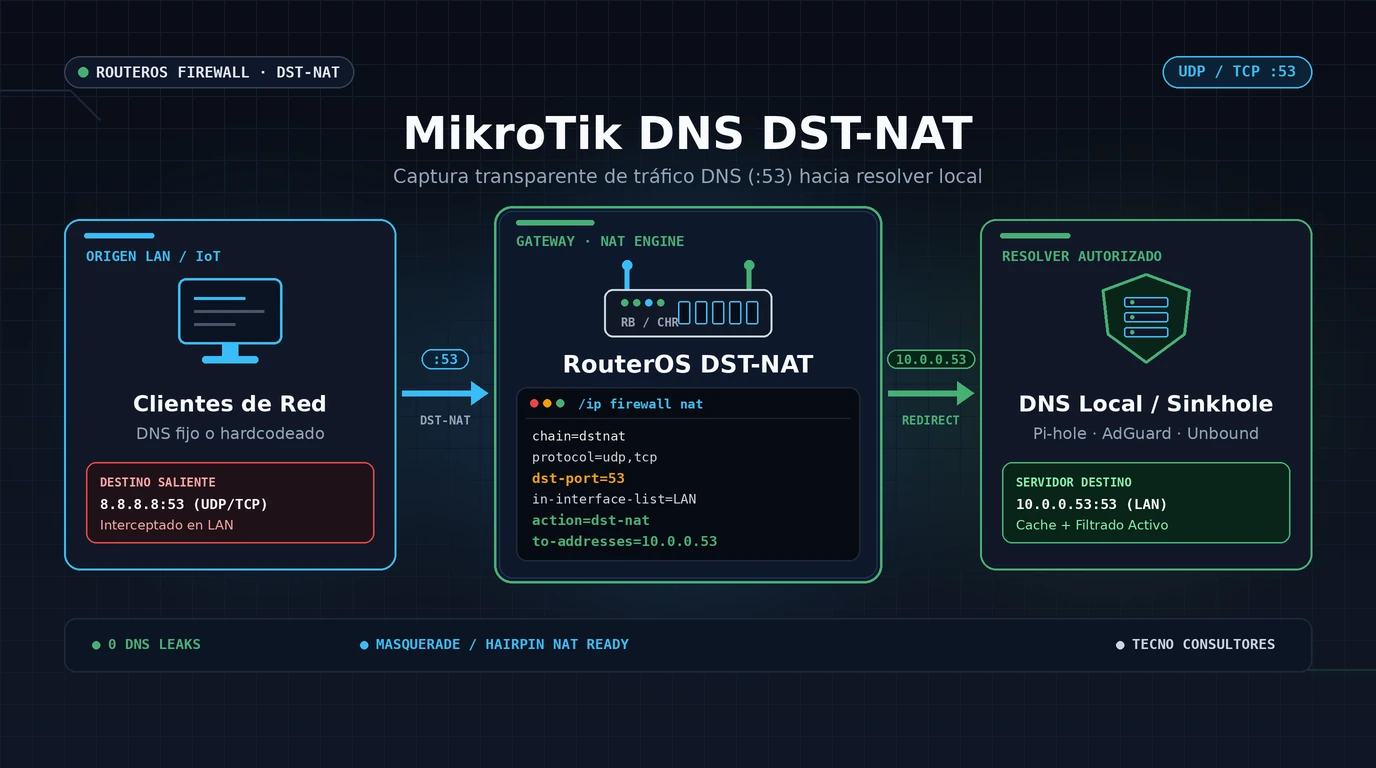
Redirige de forma transparente el tráfico DNS rebelde (puerto 53 TCP/UDP) mediante reglas DST-NAT en MikroTik RouterOS v7 hacia tu servidor DNS local.
Configura certificados SSL comodín Let's Encrypt por validación DNS-01 con Cloudflare y Nginx Proxy Manager para cifrar tus servicios locales.
Levanta un stack privado de Inteligencia Artificial local con Ollama, Open WebUI y automatización en Docker mediante un despliegue reproducible y seguro.