Túnel de Cloudflare: Acceso Seguro a Servicios Locales
Publica aplicaciones internas y paneles de administración con Cloudflare Tunnel (cloudflared) bajo arquitectura Zero-Trust sin abrir puertos en tu router.
Video técnico en YouTube: Protege tu Homelab: SSL Automático con Nginx Proxy Manager y Cloudflare
Acceder a servicios internos de un homelab o empresa —como Proxmox VE, Grafana, Portainer o Vaultwarden— mediante direcciones IP y puertos sin cifrar (http://192.168.10.20:3000) o con certificados autofirmados genera advertencias constantes en el navegador y bloquea funciones modernas como el portapapeles seguro o WebAuthn. Por otro lado, la validación clásica HTTP-01 de Let's Encrypt exige exponer el puerto 80 al exterior, algo innecesario cuando los servicios solo deben resolverse en la red local o por VPN.
La combinación de Nginx Proxy Manager (NPM) con la validación DNS-01 de Cloudflare resuelve este escenario emitiendo y renovando automáticamente un certificado comodín (*.lab.tudominio.com) sin abrir puertos públicos hacia tu servidor.
192.168.10.20 sin modo proxy naranja).Zone -> DNS -> Edit restringido únicamente a la zona de tu dominio.Crea el manifiesto compose.yaml asignando almacenamiento persistente para la base de datos y los certificados renovados:
services:
  npm:
    image: jc21/nginx-proxy-manager:latest
    container_name: nginx-proxy-manager
    restart: unless-stopped
    ports:
      - "80:80"
      - "443:443"
      - "127.0.0.1:81:81"
    volumes:
      - ./data:/data
      - ./letsencrypt:/etc/letsencrypt
    networks:
      - proxy-net

networks:
  proxy-net:
    name: proxy-net
    driver: bridge
Inicia el contenedor con:
docker compose up -dAccede al panel administrativo de NPM (mediante túnel SSH hacia 127.0.0.1:81 o tu red de administración interna), cambia la contraseña inicial y sigue estos pasos:
*.lab.tudominio.com y lab.tudominio.com.dns_cloudflare_api_token en Credentials File Content por tu token limitado:dns_cloudflare_api_token = tu_token_scoped_de_cloudflare_acme-challenge y obtenga el certificado firmado.Para cada servicio local (por ejemplo grafana.lab.tudominio.com), crea un Proxy Host apuntando al contenedor o IP interna, asigna el certificado comodín en la pestaña SSL y habilita Force SSL, HTTP/2 Support y HSTS Enabled.
Desde cualquier equipo dentro de tu LAN o conectado por WireGuard/Tailscale, consulta la cadena de certificados emitida por el proxy inverso:
curl -vI https://grafana.lab.tudominio.com 2>&1 | grep -E "subject:|issuer:|HTTP/"
openssl s_client -connect grafana.lab.tudominio.com:443 -servername grafana.lab.tudominio.com </dev/null 2>/dev/null | openssl x509 -noout -dates -subject
Deberás observar un certificado válido emitido por Let's Encrypt (R10/R11 o E5/E6) sin errores de confianza en el navegador y renovación automática programada cada 60 días.
81 de administración a Internet: En el ejemplo anterior se vinculó a 127.0.0.1:81; accede solo mediante VPN o túnel SSH.Ofrecemos consultoría para el diseño, la implementación, el despliegue y el mantenimiento de proxies inversos HTTPS, certificados automatizados y protección Cloudflare desde Valencia, Estado Carabobo (Contáctanos).
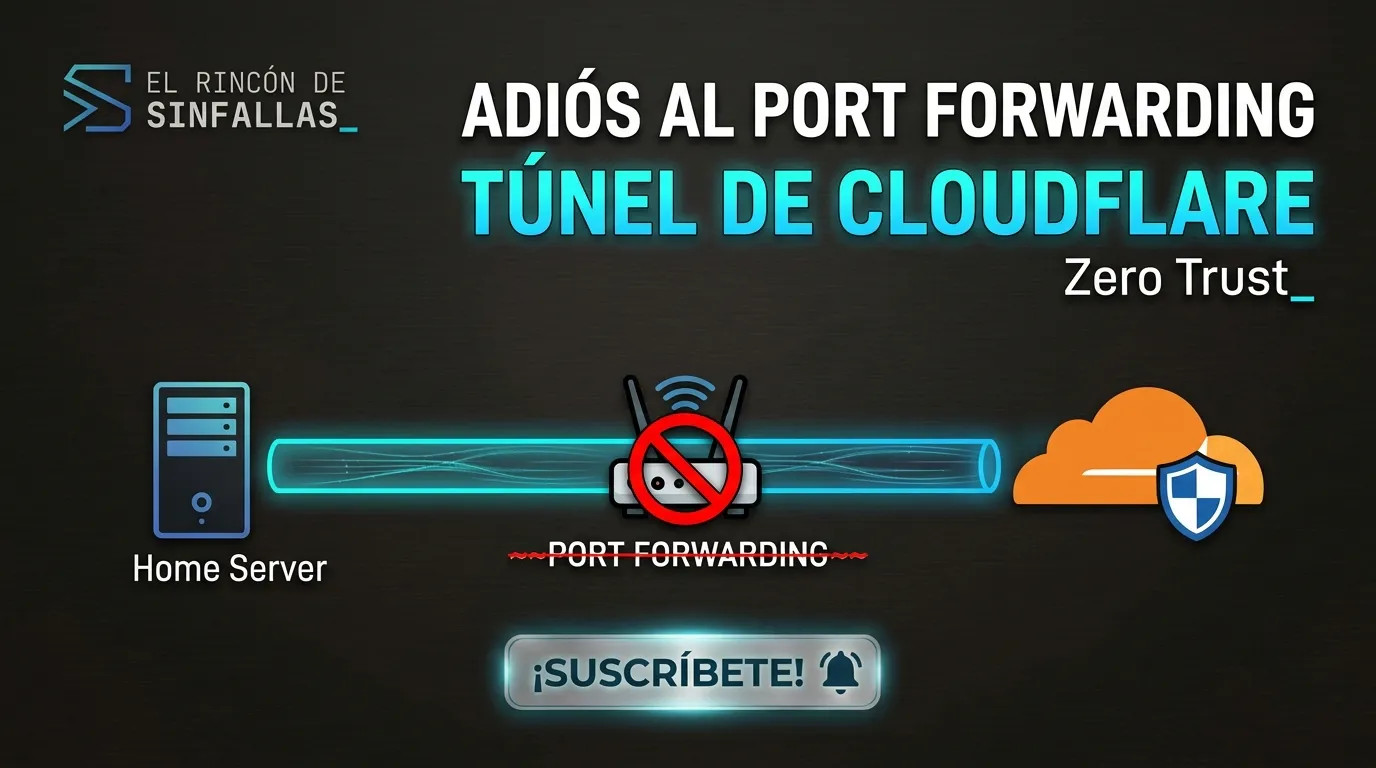
Publica aplicaciones internas y paneles de administración con Cloudflare Tunnel (cloudflared) bajo arquitectura Zero-Trust sin abrir puertos en tu router.
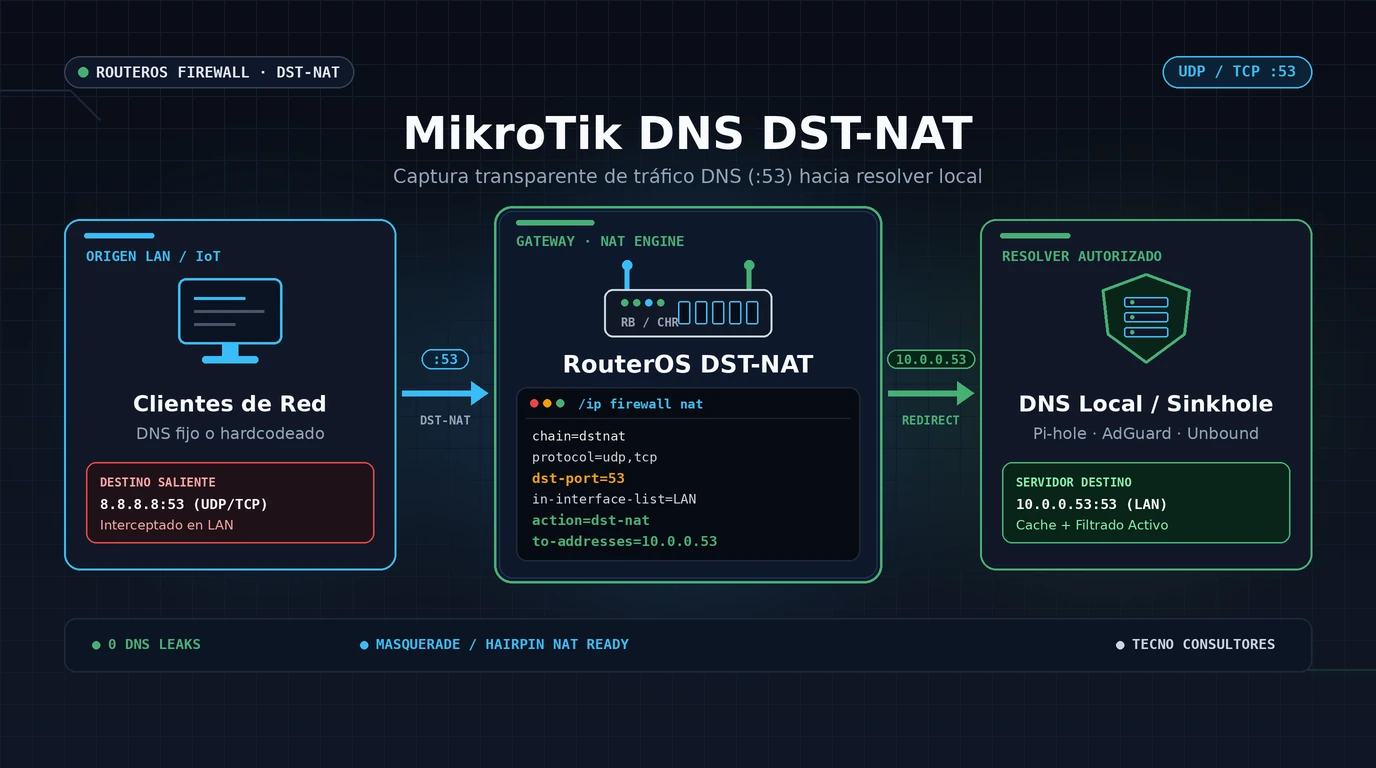
Redirige de forma transparente el tráfico DNS rebelde (puerto 53 TCP/UDP) mediante reglas DST-NAT en MikroTik RouterOS v7 hacia tu servidor DNS local.
Levanta un stack privado de Inteligencia Artificial local con Ollama, Open WebUI y automatización en Docker mediante un despliegue reproducible y seguro.