Cómo Cambiar el User-Agent en Squid: Guía Paso a Paso
Tutorial paso a paso para modificar y unificar la cabecera HTTP User-Agent en el proxy caché Squid reforzando la privacidad perimetral de tu red local.
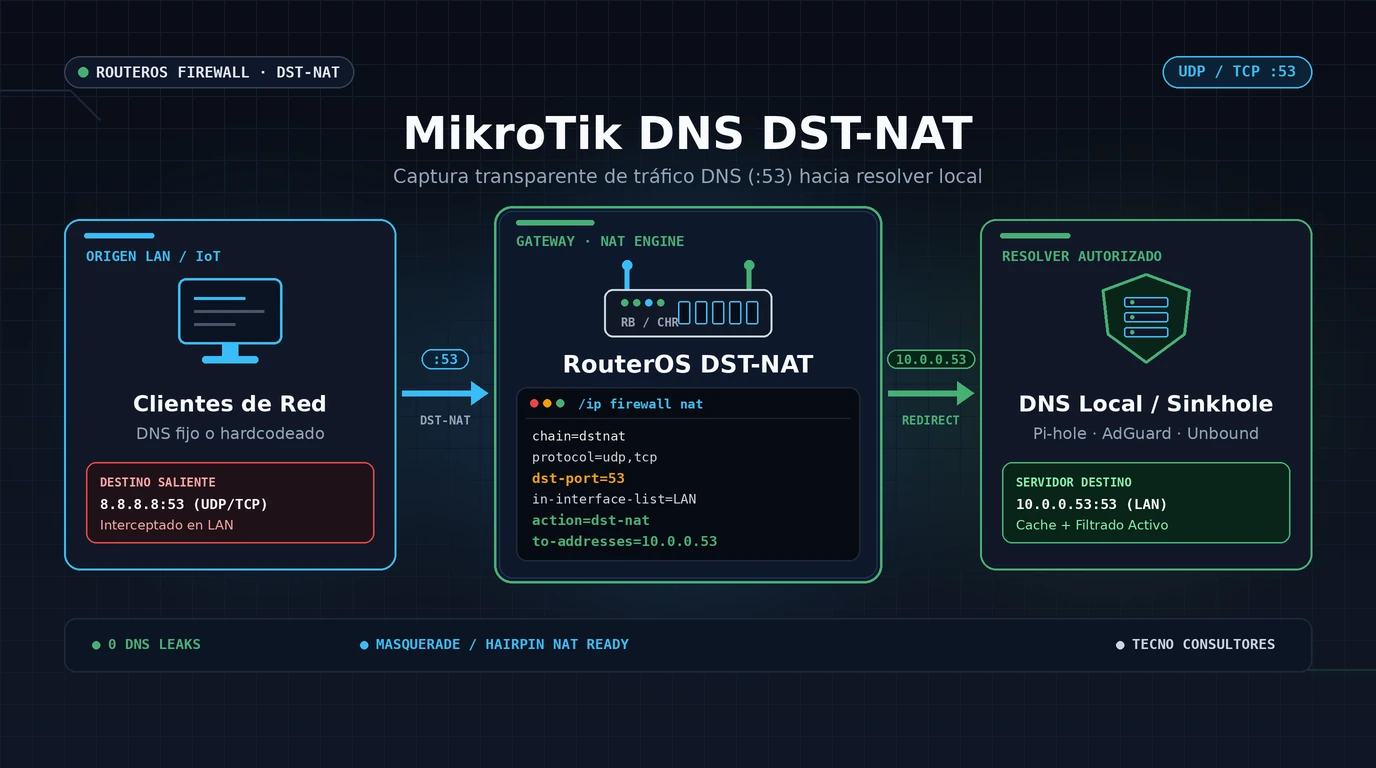
Video técnico en YouTube: Solución: Dispositivos que ignoran el DNS del DHCP (MikroTik RouterOS)
Incluso cuando configuras correctamente tu servidor DHCP en MikroTik RouterOS para entregar un servidor DNS interno —como Pi-hole, AdGuard Home, NextDNS o la caché del propio router—, numerosos dispositivos IoT, televisores inteligentes, consolas y teléfonos Android ignoran esa concesión y envían consultas directamente hacia 8.8.8.8 o 1.1.1.1. Como consecuencia, se saltan las políticas corporativas de filtrado, el control parental y la resolución de nombres locales del dominio interno.
La técnica definitiva en redes gestionadas con RouterOS v7 consiste en interceptar de forma transparente cualquier paquete saliente hacia el puerto 53 (UDP y TCP) mediante reglas DST-NAT en el firewall del router y redirigirlo hacia tu resolvedor autorizado.
LAN configurada correctamente en /interface/list (por ejemplo in-interface-list=LAN).192.168.88.2, o la propia IP del router si usas la caché DNS interna de RouterOS).Si tienes un servidor dedicado como Pi-hole o AdGuard Home en la misma subred (192.168.88.2), es fundamental excluir su propia dirección IP (src-address=!192.168.88.2) para no crear un bucle de consultas cuando intente resolver dominios externos:
/ip/firewall/nat
add chain=dstnat action=dst-nat to-addresses=192.168.88.2 to-ports=53 \
    protocol=udp dst-port=53 in-interface-list=LAN \
    src-address=!192.168.88.2 dst-address=!192.168.88.2 \
    comment="Redirigir DNS UDP rebelde hacia servidor local"

add chain=dstnat action=dst-nat to-addresses=192.168.88.2 to-ports=53 \
    protocol=tcp dst-port=53 in-interface-list=LAN \
    src-address=!192.168.88.2 dst-address=!192.168.88.2 \
comment="Redirigir DNS TCP rebelde hacia servidor local"Cuando el cliente consulta 8.8.8.8 pero el servidor local 192.168.88.2 se encuentra en la misma subred LAN, el cliente descartaría la respuesta directa desde 192.168.88.2 por no coincidir con la IP de destino original (8.8.8.8). Agrega una regla Hairpin NAT / Masquerade específica si el servidor DNS está en la misma subred que los clientes:
/ip/firewall/nat
add chain=srcnat action=masquerade protocol=udp dst-port=53 \
    src-address=192.168.88.0/24 dst-address=192.168.88.2 \
    comment="Masquerade DNS redirigido en misma subred"

add chain=srcnat action=masquerade protocol=tcp dst-port=53 \
    src-address=192.168.88.0/24 dst-address=192.168.88.2 \
    comment="Masquerade DNS TCP redirigido en misma subred"
Si prefieres redirigir directamente hacia la caché DNS del propio MikroTik, basta con reemplazar action=dst-nat to-addresses=... por action=redirect to-ports=53 (sin necesitar regla de masquerade adicional).
Desde un cliente en la red local, fuerza una consulta directa hacia 8.8.8.8 y verifica simultáneamente el contador de paquetes en RouterOS:
nslookup ejemplo.com 8.8.8.8Y en la terminal del MikroTik comprueba el incremento en las estadísticas de NAT:
/ip/firewall/nat/print stats where comment~"Redirigir DNS"Verás aumentar los contadores packets y bytes, y el registro de consultas aparecerá reflejado dentro de tu servidor Pi-hole, AdGuard Home o en /ip/dns/cache/print de RouterOS.
in-interface-list=LAN: Interceptar peticiones desde la interfaz WAN convertiría tu router o DNS local en un resolvedor abierto, expuesto a ataques de amplificación DNS.853/tcp cuando detectan filtrado; añade una regla drop en /ip/firewall/filter para el puerto 853 saliente desde la LAN si requieres cumplimiento estricto.input bloquee los puertos 53 TCP/UDP provenientes de in-interface-list=WAN.En Tecno Consultores brindamos consultoría para el diseño, la implementación, el despliegue y el mantenimiento de redes corporativas y seguridad RouterOS desde Valencia, Estado Carabobo (Contáctanos).
Tutorial paso a paso para modificar y unificar la cabecera HTTP User-Agent en el proxy caché Squid reforzando la privacidad perimetral de tu red local.
Configura certificados SSL comodín Let's Encrypt por validación DNS-01 con Cloudflare y Nginx Proxy Manager para cifrar tus servicios locales.
Levanta un stack privado de Inteligencia Artificial local con Ollama, Open WebUI y automatización en Docker mediante un despliegue reproducible y seguro.