Protege tu Homelab: SSL Automático con Nginx Proxy Manager y Cloudflare
Configura certificados SSL comodín Let's Encrypt por validación DNS-01 con Cloudflare y Nginx Proxy Manager para cifrar tus servicios locales.
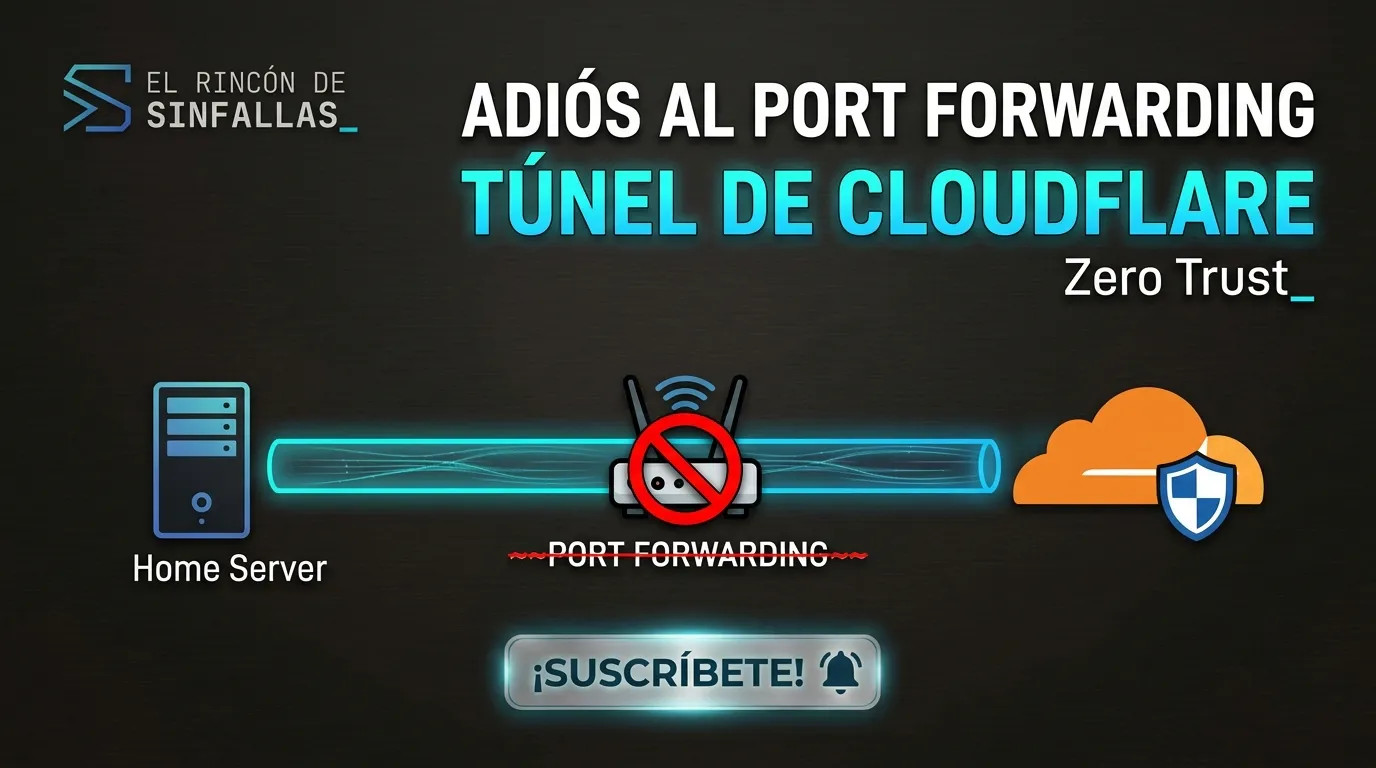
Video técnico en YouTube: Túnel de Cloudflare: Acceso Seguro a Servicios Locales
Publicar servicios alojados en una oficina o homelab mediante redirección tradicional de puertos (port forwarding en los puertos 80 y 443) presenta dos inconvenientes graves: expone directamente la dirección IP pública residencial o corporativa frente a escaneos automatizados y falla por completo cuando el proveedor de Internet utiliza CGNAT o cambia la IP dinámicamente.
Cloudflare Tunnel (cloudflared) resuelve ambos problemas estableciendo conexiones cifradas salientes desde un daemon ligero en tu servidor local hacia la red global de Cloudflare. Al no requerir ningún puerto entrante abierto en tu firewall o router MikroTik, ocultas tu IP de origen y habilitas una arquitectura Zero-Trust lista para proteger paneles administrativos como Proxmox VE, Portainer, Home Assistant o aplicaciones internas.
Networks -> Tunnels) para generar el token del conector.cloudflaredLa forma más limpia y reproducible de mantener cloudflared en producción es mediante un contenedor dedicado con reinicio automático y sin exponer puertos al host:
services:
  cloudflared:
    image: cloudflare/cloudflared:latest
    container_name: cloudflared-tunnel
    restart: unless-stopped
    command: tunnel --no-autoupdate run
    environment:
      - TUNNEL_TOKEN=${CLOUDFLARE_TUNNEL_TOKEN}
    networks:
      - proxy-net

networks:
  proxy-net:
    external: true
Guarda tu token en un archivo .env protegido con permisos restrictivos (chmod 600 .env) para no incluir secretos en el archivo YAML:
chmod 600 .env
docker compose up -dSi prefieres ejecutar el binario directamente sobre Debian o Ubuntu para alcanzar múltiples VLAN internas del host:
curl -fsSL https://pkg.cloudflare.com/cloudflare-main.gpg | sudo tee /usr/share/keyrings/cloudflare-main.gpg >/dev/null
echo "deb [signed-by=/usr/share/keyrings/cloudflare-main.gpg] https://pkg.cloudflare.com/cloudflared any main" | sudo tee /etc/apt/sources.list.d/cloudflared.list
sudo apt update && sudo apt install -y cloudflared
sudo cloudflared service install "$CLOUDFLARE_TUNNEL_TOKEN"Dentro del panel de Cloudflare Zero Trust, agrega un Public Hostname (por ejemplo app.tudominio.com) apuntando al servicio interno (http://nginx-proxy:80 o https://192.168.10.10:8006). Cloudflare creará automáticamente el registro CNAME hacia <tunnel-id>.cfargotunnel.com y emitirá el certificado TLS público en el borde.
Comprueba que el conector registró sus cuatro conexiones salientes activas hacia distintos nodos de borde y verifica la resolución externa con HTTPS:
docker logs --tail 20 cloudflared-tunnel
curl -I https://app.tudominio.com
En los logs verás líneas Registered tunnel connection con estatus saludable, y en el panel Zero Trust el túnel aparecerá en estado HEALTHY sin haber abierto un solo puerto en tu router perimetral.
Ofrecemos consultoría especializada en el diseño, la implementación, el despliegue y el mantenimiento de arquitecturas Zero-Trust y túneles Cloudflare para servicios locales y cloud desde Valencia, Estado Carabobo (Contáctanos).
Configura certificados SSL comodín Let's Encrypt por validación DNS-01 con Cloudflare y Nginx Proxy Manager para cifrar tus servicios locales.
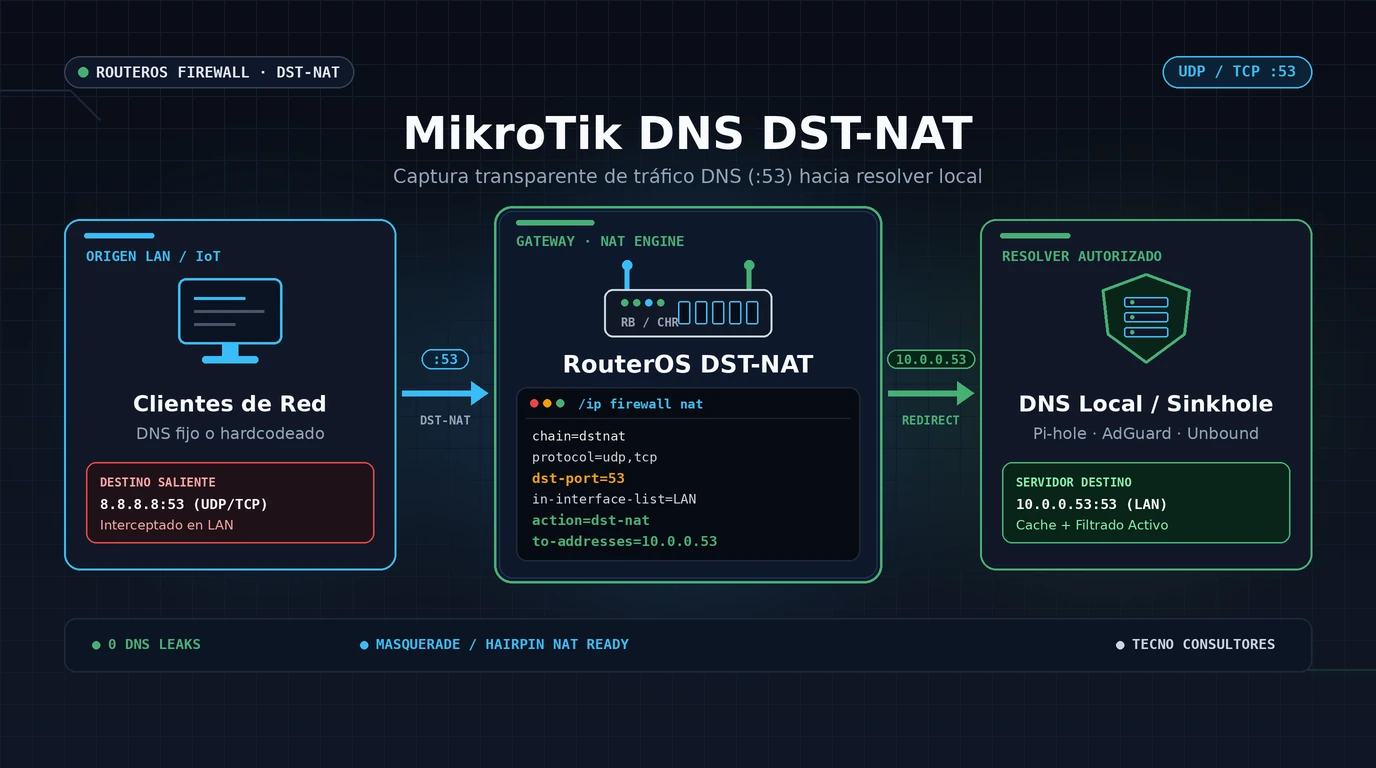
Redirige de forma transparente el tráfico DNS rebelde (puerto 53 TCP/UDP) mediante reglas DST-NAT en MikroTik RouterOS v7 hacia tu servidor DNS local.
Levanta un stack privado de Inteligencia Artificial local con Ollama, Open WebUI y automatización en Docker mediante un despliegue reproducible y seguro.